Tengu: nuevo bot Linux se oculta como proceso del kernel y habilita DDoS y proxies

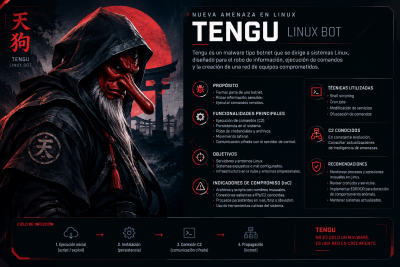
Un nuevo bot para Linux llamado Tengu ha sido identificado como una amenaza diseñada para permanecer oculta y convertir sistemas comprometidos en herramientas de interrupción. El malware de 32 bits se presenta como un trabajador de kernel aparentemente rutinario, persiste en distintas variantes de entornos Linux y puede generar grandes flujos de tráfico dirigidos a objetivos seleccionados. Su amplitud funcional pone en riesgo servidores, sistemas embebidos y dispositivos cercanos al IoT, porque combina inundaciones UDP en bruto y a nivel de datagrama con actividad en el protocolo SSH, generación de peticiones web y funciones de proxy. Esto le da a los operadores múltiples formas de consumir ancho de banda o recursos de aplicaciones, además de la capacidad de relé de tráfico mediante hosts infectados.
El análisis disponible describe un binario ELF estáticamente enlazado y sin símbolos, con técnicas de camuflaje del proceso: Tengu renombra su proceso visible usando un formato parecido a kworker (por ejemplo, [kworker/%d:%d]) y ajusta valores de control de memoria fuera-de-uso (oom_score_adj) para reducir la probabilidad de ser terminado por presión de memoria. Silencia las salidas estándar y recupera su propia ruta ejecutable incluso si el archivo original fue borrado. Sus mecanismos de persistencia incluyen plantillas para systemd, scripts SysV y OpenWrt, tareas programadas y archivos de inicio locales, lo que facilita su sobrevivencia tras reinicios en distintos entornos.
Además de reconocimiento básico del anfitrión y la red, Tengu implementa proxies autenticados (HTTP CONNECT y SOCKS5), solicitudes HTTP GET/POST/HEAD con cabeceras de reenvío aleatorias y dos modos de DDoS sobre UDP: uno que construye paquetes IPv4 en bruto (permitiendo spoofing donde es posible) y otro que usa sockets de datagramas normales como alternativa. También realiza handshakes de banner y key-exchange SSH sin evidencias de explotación de autenticación. La mezcla de tráfico UDP en bruto, actividad SSH inusual y peticiones HTTP con cabeceras aleatorias sugiere que la detección basada en firmas puede ser insuficiente; hay que buscar comportamientos y artefactos persistentes.
Indicadores reportados incluyen la IP de control 64.89.163.8, hashes del binario (MD5: 3a1069cd649e22b87cbccf0c36b69f4b; SHA-1: 097522a52986982b9eefc29f95efdd9d3b6032e7; SHA-256: 897226af37990fa60f25fea00b0509faa0e78d8bee10875c23b9b6ab0b8faed9) y artefactos como /etc/init.d/tengu y /tmp/.proxy.pid. La vía inicial de compromiso no está confirmada, por lo que conviene tratar con cautela y priorizar la contención y el análisis forense.
- Aislar inmediatamente hosts sospechosos y preservar ejecutables y registros de red para análisis forense.
- Buscar procesos con nombres tipo kworker/%d:%d y verificar su ejecutable real y su árbol de procesos padre.
- Revisar valores de oom_score_adj y cambios inesperados en políticas de OOM.
- Monitorizar picos de UDP en bruto, handshakes SSH anómalos y peticiones HTTP con cabeceras de reenvío aleatorias.
- Comprobar unidades systemd nuevas, scripts en /etc/init.d y archivos de inicio en entornos OpenWrt; eliminar persistencias solo tras confirmar la carga maliciosa.
- Rotar credenciales de administración remota expuestas y deshabilitar servicios de gestión innecesarios.
- Aplicar parches y reducir la exposición de dispositivos IoT y bordes a Internet.
- Integrar los hashes e IPs conocidos en plataformas de inteligencia y bloquearlos en perímetros y sistemas EDR/IDS.
Recomendaciones
1. Endurecimiento del Sistema y Accesos
-
Montaje seguro: Configurar
/tmp,/var/tmpy/dev/shmconnoexec,nosuid,nodevpara evitar la ejecución de binarios maliciosos. -
Bastionado de SSH: Desactivar la autenticación por contraseña (
PasswordAuthentication no) y el acceso directo de root (PermitRootLogin no). Usar solo llaves públicas. -
Reducción de superficie: Cerrar interfaces de gestión expuestas (Telnet, consolas web) en dispositivos IoT, routers (OpenWrt) y nodos de borde.
2. Bloqueo de Indicadores de Compromiso (IoCs)
-
Red: Bloquear la IP de C2
64.89.163.8en firewalls, proxies y EDR. -
Hashes (SHA-256): Reglas de bloqueo para
897226af37990fa60f25fea00b0509faa0e78d8bee10875c23b9b6ab0b8faed9.
Indicadores de Compromiso (IoCs)
| Indicador (IoC) | Tipo |
|---|---|
64[.]89[.]163[.]8 | IPV4 |
3a1069cd649e22b87cbccf0c36b69f4b | MD5 |
097522a52986982b9eefc29f95efdd9d3b6032e7 | SHA |
897226af37990fa60f25fea00b0509faa0e78d8bee10875c23b9b6ab0b8faed9 | SHA |
Referencias
https://cybersecuritynews.com/new-linux-bot/