Cisco Catalyst SD‑WAN Manager (CVE-2026-76504) permite acceso admin sin credenciales

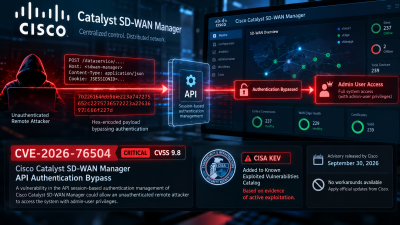
Atacantes están explotando una vulnerabilidad de día cero crítica en Cisco Catalyst SD‑WAN Manager identificada como CVE-2026-76504, según el aviso de seguridad de Cisco del 30 de septiembre. La falla permite a un atacante remoto sin credenciales utilizar la API del Manager como si fuera el usuario administrador. Tiene una puntuación CVSS de 9.8/10 y reside en la sección del API que gestiona las sesiones de inicio. El problema proviene de un manejo incorrecto del encoding de URI en una solicitud HTTP: una petición especialmente construida puede eludir una regla de autenticación diseñada para limitar el acceso a un único endpoint de la API. Basta con la capacidad de enviar esa petición al API del Manager; los Managers expuestos a Internet están en riesgo. Por defecto, el usuario admin posee el rol netadmin con privilegios para realizar todas las operaciones en el dispositivo.
Cisco indicó que su equipo PSIRT observó explotación activa en septiembre de 2026; la vulnerabilidad fue hallada durante la atención de un caso por el Technical Assistance Center (TAC). El aviso no especifica cuántos clientes fueron afectados, quiénes son los atacantes ni qué hicieron tras obtener acceso.
Cisco publicó las primeras versiones corregidas por cada rama (release train). Las ramas y sus primeras versiones corregidas incluyen, entre otras: las versiones anteriores a 20.9 deben migrar a una release fija; 20.9 -> 20.9.10.1; 20.12 -> 20.12.8.2; 20.15 -> 20.15.6.1; 20.18 -> 20.18.4.1; 26.1 -> 26.1.2.1; 26.2 -> 26.2.1. Cisco SD‑WAN Cloud (gestado por Cisco) ya está corregido en 20.15.605 y no requiere acción por parte de clientes gestionados. La actualización es la mitigación oficial: no hay workaround completo. Hasta que el Manager on‑premise se actualice, Cisco recomienda restringir su acceso desde redes no seguras (como Internet) y permitir solo hosts conocidos y confiables, además de colocar componentes de control detrás de un firewall.
Para buscar indicios de compromiso, Cisco señala entradas en logs relacionadas con j_security_check donde uno de los caracteres puede estar URI‑codificado (ejemplo: /%6a_security_check). Revisar especialmente /var/log/nms/containers/service-proxy/serviceproxy-access.log y /var/log/nms/vmanage-server.log, prestando atención a accesos desde IPs no autorizadas y a nombres de usuario que comiencen con viptela-reserved- (cuentas de servicio reservadas). Una coincidencia puede ser legítima, por lo que debe correlacionarse con actividad normal para evitar falsos positivos. Si se sospecha compromiso, abrir un caso Severity 3 con Cisco TAC incluyendo CVE-2026-76504 en el título y adjuntar la salida de request admin-tech antes de actualizar, pues una actualización por sí sola podría no eliminar a un atacante ya presente.
Versiones Afectadas
| Nombre del producto | Versiones afectadas | Versión ya corregida / no afectada |
|---|---|---|
| Cisco Catalyst SD-WAN Manager | Versiones anteriores a 20.9 | Migrar a una release fija provista por Cisco |
| Cisco Catalyst SD-WAN Manager | 20.9 (y anteriores a la 20.9.10.1) | 20.9.10.1 |
| Cisco Catalyst SD-WAN Manager | 20.12 (y anteriores a la 20.12.8.2) | 20.12.8.2 |
| Cisco Catalyst SD-WAN Manager | 20.15 (y anteriores a la 20.15.6.1) | 20.15.6.1 |
| Cisco Catalyst SD-WAN Manager | 20.18 (y anteriores a la 20.18.4.1) | 20.18.4.1 |
| Cisco Catalyst SD-WAN Manager | 26.1 (y anteriores a la 26.1.2.1) | 26.1.2.1 |
| Cisco Catalyst SD-WAN Manager | 26.2 (y anteriores a la 26.2.1) | 26.2.1 |
Recomendaciones
- Aplicar inmediatamente las versiones corregidas publicadas por Cisco para su release train correspondiente.
- Si el Manager está expuesto a Internet, restringir acceso hasta aplicar el parche: permitir solo hosts de gestión conocidos, usar jump hosts o subredes de gestión y colocar el Manager detrás de un firewall.
- No exponer interfaces administrativas (puertos 443, 22, 830) directamente a Internet.
- Revisar logs en /var/log/nms/containers/service-proxy/serviceproxy-access.log y /var/log/nms/vmanage-server.log buscando variantes de j_security_check con caracteres URI‑codificados (por ejemplo /%6a_security_check) y correlacionar con actividad legítima para evitar falsos positivos.
- Si sospecha compromiso, recoger la salida de request admin-tech y abrir un caso Severity 3 con Cisco TAC indicando CVE-2026-76504 antes de actualizar para facilitar análisis forense.
- Considerar evaluaciones adicionales de detección y monitoreo de integridad después de la actualización para asegurar que no permanezcan accesos no autorizados.