Vulnearbilidad RCE CVE-2026-83844 | Microsoft Paint

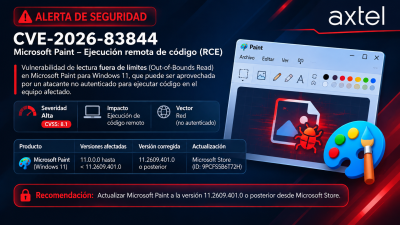
Microsoft ha publicado una corrección para la vulnerabilidad CVE-2026-83844, un fallo de ejecución remota de código (RCE) en la aplicación Paint distribuida por la Microsoft Store. A diferencia de muchas actualizaciones de seguridad, esta corrección llega solo a través de una actualización de la Tienda y no mediante el mecanismo de actualizaciones de Windows. El build que contiene la solución es 11.2609.401.0; informes y comprobaciones de usuarios mostraron que algunas copias en distintos países seguían ofreciendo builds anteriores como 11.2605.81.0 antes de que la actualización automática de la Tienda las corrigiera. En los registros de la CVE y la NVD aparece que Paint se consideraba afectado en versiones anteriores a 11.2605.91.0, mientras que el aviso de Microsoft identifica 11.2609.401.0 como el build fijado, lo que ha generado cierta confusión en herramientas de escaneo automatizadas.
El fallo es una lectura fuera de límites (out-of-bounds read) que, en determinadas condiciones, podría permitir a un atacante ejecutar código de forma remota al enviar "un paquete especialmente creado" a un servicio afectado sobre la red. Microsoft califica la severidad como Important con un CVSS de 8.1 y añade que un ataque exitoso requeriría un conocimiento profundo del sistema objetivo. En el momento de la publicación no había evidencia pública de explotación activa. Paint, al ser una aplicación instalada por la Tienda, se instala por usuario y puede existir también una copia provisionada que Windows usará para nuevas cuentas; por tanto, comprobar solo la copia del usuario actualmente conectado podría dejar versiones antiguas sin corregir.
Para auditar todas las copias de Paint en un equipo se recomiendan dos comandos de PowerShell ejecutados como administrador:
- Get-AppxPackage -AllUsers -Name Microsoft.Paint | Select-Object Version, @{ n = 'Users'; e = { $_.PackageUserInformation.UserSecurityId.Username -join ', ' } }
- Get-AppxProvisionedPackage -Online | Where-Object DisplayName -eq 'Microsoft.Paint' | Select-Object Version
Si se detecta alguna versión anterior al build 11.2609.401.0, actualice Paint desde la Tienda o permita que la actualización automática de la Tienda la instale; en entornos gestionados, use Intune u otras herramientas de administración de dispositivos para forzar la actualización. No hay mitigaciones alternativas oficiales listadas; antes de la corrección se sugirió desinstalar Paint donde no sea necesario tanto por usuario como de la copia provisionada.
Versiones Afectadas
| Producto | Versiones afectadas | Versión corregida | Medio de actualización |
|---|---|---|---|
| Microsoft Paint (Windows 11) | 11.0.0.0 hasta versiones anteriores a 11.2609.401.0 | 11.2609.401.0 o posterior | Microsoft Store (ID: 9PCFS5B6T72H) |
Recomendaciones
Comprobar versiones en todas las cuentas, actualizar por la Tienda, auditar con herramientas de administración centralizadas y, si Paint no es necesario, considerar su eliminación provisoria hasta aplicar el parche.
CVEs
Referencias
https://nvd.nist.gov/vuln/detail/cve-2026-83844