Cisco ISE/ISE-PIC: Vulnerabilidad permite eludir autenticación en API de administración

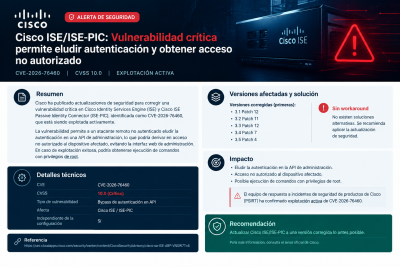
Cisco ha publicado actualizaciones de seguridad para corregir una vulnerabilidad crítica en Cisco Identity Services Engine (ISE) y Cisco ISE Passive Identity Connector (ISE-PIC), identificada como CVE-2026-76460, que está siendo explotada activamente.
La vulnerabilidad, con una puntuación CVSS de 10.0, se debe a controles de autenticación insuficientes en un endpoint de la API. Un atacante remoto no autenticado podría enviar una solicitud especialmente diseñada para eludir la autenticación y obtener acceso no autorizado al dispositivo afectado, evitando la interfaz web de administración.
Cisco indica que la vulnerabilidad afecta a Cisco ISE e ISE-PIC independientemente de su configuración. En caso de explotación exitosa, un atacante podría llegar a obtener ejecución de comandos con privilegios de root en el dispositivo.
El equipo de respuesta a incidentes de seguridad de productos de Cisco (PSIRT) ha confirmado que existe explotación activa de CVE-2026-76460 y recomienda actualizar a una versión corregida. Cisco señala además que no existen workarounds para corregir la vulnerabilidad, aunque se puede limitar la exposición mediante listas de control de acceso de infraestructura (iACL).
Versiones Afectadas
| Versión de Cisco ISE o ISE-PIC | Primera versión corregida |
|---|---|
| 3.1 | 3.1 Parche 12 |
| 3.2 | 3.2 Parche 11 |
| 3.3 | 3.3 Parche 12 |
| 3.4 | 3.4 Parche 7 |
| 3.5 | 3.5 Parche 4 |
Recomendaciones
No existen soluciones alternativas para esta vulnerabilidad. Sin embargo, existe una medida de mitigación. Para evitar la explotación remota de esta vulnerabilidad, utilice listas de control de acceso a la infraestructura (iACL) para permitir únicamente el tráfico necesario del plano de control y administración destinado al dispositivo afectado.
CVEs
Referencias
https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-ISE-ABP-VNSW7Tn5
https://gbhackers.com/apple-xcode-integer-underflow-flaw/