Múltiples vulnerabilidades críticas en Oracle MySQL Server y Cluster

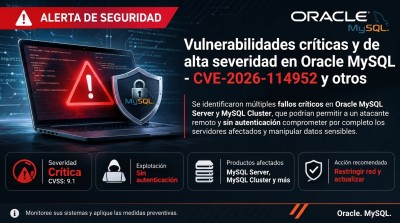
Se ha publicado el aviso de seguridad de Oracle correspondiente a noviembre de 2026, el cual incluye un lote de múltiples vulnerabilidades que afectan a Oracle MySQL Server y MySQL Cluster en sus versiones 8.0, 8.4 y ramas recientes. El conjunto de fallos incluye las CVEs CVE-2026-114949, CVE-2026-114950, CVE-2026-114951 y la más crítica, CVE-2026-114952, impactando componentes internos clave como Client programs, Server: Replication, Server: Logging y Server: Optimizer.
El riesgo principal recae en CVE-2026-114952 (CVSS 9.1), un fallo fácilmente explotable que permite a un atacante remoto y sin autenticación comprometer la integridad y confidencialidad de los datos críticos a través de múltiples protocolos de red. Por su parte, las vulnerabilidades CVE-2026-114949, CVE-2026-114950 y CVE-2026-114951 (catalogadas con un CVSS de 7.2) permiten a un atacante con altos privilegios tomar el control total (takeover) de las instancias afectadas. Aunque las fuentes de inteligencia no reportan explotación activa masiva en este momento, la presencia de vectores remotos sin autenticación exige una respuesta preventiva inmediata.
Dada la severidad del paquete de actualizaciones y el potencial impacto sobre la infraestructura de bases de datos, las organizaciones que operan los productos afectados deben priorizar la aplicación del parche oficial publicado por Oracle en su ciclo de noviembre de 2026. Se recomienda auditar la exposición de los servicios a Internet, restringir el acceso a los puertos de red mediante reglas de firewall estrictas, y reforzar el principio de mínimo privilegio en las cuentas administrativas para mitigar cualquier intento de escalada o intrusión.
Versiones Afectadas
-
-
Producto: Oracle MySQL Server
-
Versiones afectadas:
8.4.0-8.4.13,9.7.0-9.7.4,26.10 -
Producto: Oracle MySQL Cluster
-
Versiones afectadas:
8.0.0-8.0.50,8.4.0-8.4.13,9.7.0-9.7.4,26.10 -
Versiones no afectadas: Instalaciones que apliquen el parche oficial del Critical Security Patch Update de noviembre de 2026.
-
Recomendaciones
-
Aplicar de inmediato el parche oficial correspondiente al aviso de seguridad de noviembre de 2026 en todos los entornos de producción tras validación previa.
-
Inventariar y auditar todas las instancias de MySQL expuestas a redes públicas o accesibles desde zonas no confiables.
-
Restringir drásticamente los accesos de red mediante segmentación y listas de control de acceso (ACLs), limitando las conexiones a IPs autorizadas.
-
Auditar y endurecer los privilegios de cuentas de usuario y administración siguiendo el principio de mínimos privilegios.
-
Monitorizar los registros de actividad de red y base de datos en busca de patrones de autenticación anómalos o tráfico sospechoso.
-
Asegurar la disponibilidad de copias de seguridad recientes e imperturbables, manteniendo listos los procedimientos de respuesta a incidentes.
CVEs
Referencias
https://www.oracle.com/security-alerts/cspunov2026.html
https://ismalicious.com/cve/CVE-2026-114952
https://www.redeszone.net/noticias/seguridad/mysql-vulnerabilidad-critica-datos-sin-contrasena/
https://tuxcare.com/blog/mysql-cve-2026-114952/