Vulnerabilidad crítica en BIG-IP iRules CVE-2026-116953

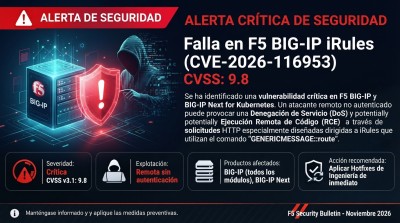
F5 ha publicado el aviso de seguridad K000163941 alertando sobre una vulnerabilidad crítica registrada como CVE-2026-116953 (CVSS v3.1: 9.8 / CVSS v4.0: 9.3), catalogada como un desbordamiento de búfer basado en pila (CWE-121). El fallo ocurre cuando un servidor virtual tiene configurada una iRule que procesa tráfico de clientes mediante el comando GENERICMESSAGE::route, permitiendo que solicitudes no reveladas provoquen la terminación del Traffic Management Microkernel (TMM) y una posible ejecución remota de código (RCE).
El impacto es exclusivamente sobre el plano de datos (data plane), sin exposición del plano de control (control plane). Un atacante remoto y no autenticado puede aprovechar esta condición para provocar una denegación de servicio (DoS) —interrumpiendo el tráfico mientras el proceso TMM se reinicia— o potencialmente lograr ejecución remota de código en los sistemas afectados. La vulnerabilidad fue reportada mediante divulgación coordinada por Sina Kheirkhah (SinSinology) de watchTowr y F5 no ha publicado mitigaciones alternativas (None), por lo que la corrección depende de aplicar los engineering hotfixes correspondientes.
Dada la severidad crítica (CVSS 9.8) y la posibilidad de explotación remota sin autenticación sobre el tráfico en producción, las organizaciones con despliegues de F5 BIG-IP o BIG-IP Next for Kubernetes que utilicen el comando GENERICMESSAGE::route en sus iRules deben tratar el escenario como de riesgo alto. Se recomienda auditar de inmediato las configuraciones de servidores virtuales e iRules, planificar la aplicación de los hotfixes de ingeniería disponibles tras validar su compatibilidad operativa y mantener vigilancia sobre la estabilidad del servicio TMM y los registros del sistema.
Versiones Afectadas
| Producto | Componente | Versiones afectadas | Correcciones / Hotfixes |
|---|---|---|---|
| F5 BIG-IP (todos los módulos) | Comando de iRules GENERICMESSAGE::route |
|
|
| BIG-IP Next for Kubernetes | Comando de iRules GENERICMESSAGE::route |
|
|
Versiones y productos no afectados
| Producto | Estado |
|---|---|
| BIG-IP CNF | No afectado |
| BIG-IQ Centralized Management | No afectado |
| F5 Insight | No afectado |
| F5 Distributed Cloud (todos los servicios) | No afectado |
| NGINX One Console | No afectado |
| F5OS, F5OS-A y F5OS-C | No afectados |
| NGINX (todos los productos) | No afectados |
| F5 AI Gateway | No afectado |
| Ramas que incorporan los Engineering Hotfixes indicados | Corregidas |
Recomendaciones
-
Auditar las iRules configuradas en los servidores virtuales para identificar el uso del comando
GENERICMESSAGE::route. -
Descargar y aplicar el engineering hotfix correspondiente a su rama desde MyF5, revisando previamente las consideraciones especiales del aviso K000164239 y las políticas de hotfixes de F5 (K4918).
-
Validar los cambios en entornos de pruebas antes de desplegarlos en producción para minimizar el impacto de reinicios o interrupciones de tráfico.
-
Monitorizar el estado del proceso TMM, los registros del sistema y los eventos de tráfico en busca de reinicios inesperados o patrones anómalos.
-
Verificar el estado de las configuraciones y respaldos del sistema, y mantener preparados los procedimientos de respuesta ante incidentes.
CVEs
Referencias
https://my.f5.com/manage/s/article/K000163941
https://nvd.nist.gov/vuln/detail/cve-2026-116953