Campaña activa de malware utiliza sitios falsos de descarga de software
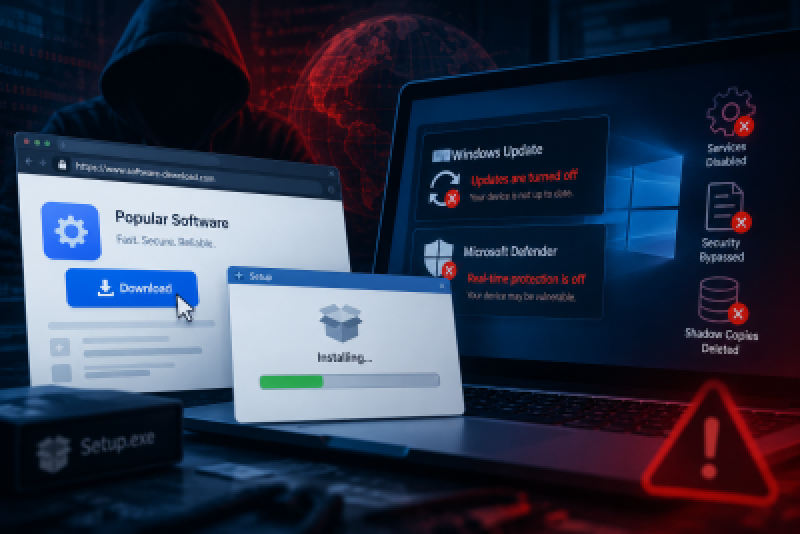
Microsoft identificó una campaña activa de malware que utiliza sitios falsos de descarga de software, diseñados para imitar páginas legítimas de proveedores conocidos y distribuir instaladores maliciosos. La actividad ha afectado principalmente...
Leer más
CISA ordena parche urgente por falla crítica RCE en Oracle WebLogic (CVE-2026-21962)
La Agencia de Seguridad Cibernética e Infraestructura (CISA) ha emitido una instrucción para que las organizaciones gubernamentales apliquen de inmediato un parche crítico debido a una vulnerabilidad de ejecución remota de código en servidores O...
Leer más
Microsoft corrige falla crítica de ejecución remota en Entra ID (CVE-2026-69836) y confirma que no fue explotada
Microsoft publicó una alerta sobre una vulnerabilidad de máxima severidad en Microsoft Entra ID (antes Azure Active Directory) identificada como CVE-2026-69836, con puntuación CVSS de 10.0. La falla es un problema de deserialización de datos que permit...
Leer más
Malware SynkLoader distribuido por campaña de phishing en Microsoft Teams
Microsoft Teams vuelve a ser usado como puerta de entrada para una campaña de phishing que distribuye una familia de malware llamada SynkLoader. Los atacantes se hacen pasar por personal de soporte técnico interno y persuaden a empleados para que descarguen e instal...
Leer más
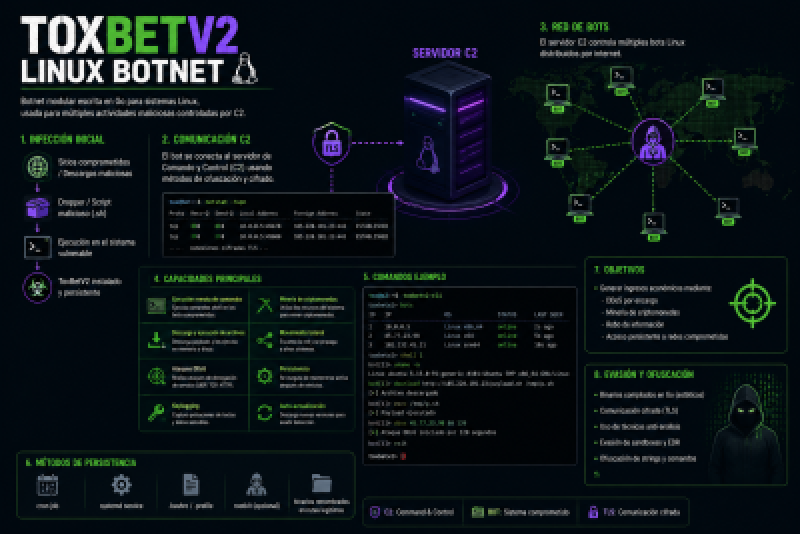
ToxNetV2: Botnet Linux guiado por IA
ToxNetV2 es una variante de botnet para Linux que ilustra cómo la inteligencia artificial puede integrarse en operaciones maliciosas reales sin llegar a autonomía total. En lugar de usar un modelo solo para generar texto, el software malicioso envía datos del...
Leer más
BOLETINES DESTACADOS
Microsoft ha publicado detalles sobre una vulnerabilidad de alta severidad en SharePoint Server que puede permitir la ejecución remota de código y comprometer entornos empresariales que usan implementaciones on‑premises. Registrada como CVE-2026-45659 y catalogad......
TeamPCP es un grupo presente desde 2025, el cual se especializa en infraestructura en la nube. Se enfoca en ejecutar ataques a cadena de suministro en varias etapas, adaptándose a los diferentes sistemas. El grupo ha conseguido afectar ecosistemas completos, así com......
BOLETINES RECIENTES