Atacantes utilizan AnyDesk como vector de ataque para desplegar malware
El vector de ataque utilizado por el grupo de ransomware Mad Liberator está en tendencia. Este método emplea el software legítimo AnyDesk para establecer una conexión con la víctima, abusando de esta herramienta para ejecutar ransomware y exfilt...
Leer más
Exposición masiva de registros en Microsoft Power Pages debido a permisos públicos
Un fallo de configuración en Microsoft Power Pages ha sido vinculado a la exposición de aproximadamente 27 millones de registros pertenecientes a 13 organizaciones, después de que el grupo de extorsión de datos ExfilSquad publicara un archivo torrent c...
Leer más
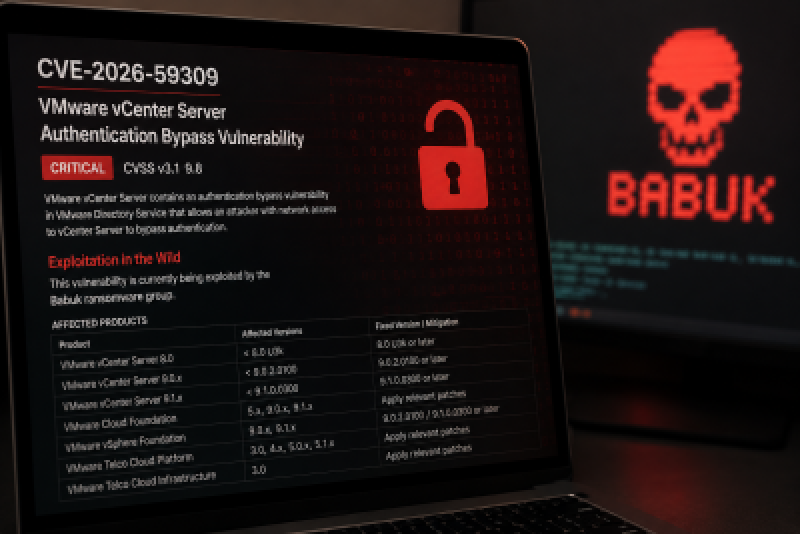
Campaña APT aprovecha CVE-2026-59310 en VMware vCenter para desplegar Ransomware Babuk
Investigadores de ciberseguridad atribuyen a un presunto actor APT con nexos en China la explotación activa de una vulnerabilidad crítica (CVE-2026-59310, CVSS 9.8) en VMware vCenter Server. La falla, un recorrido por directorios que permite ejecución de c&oa...
Leer más
[Actualización] Ransomware Play imita PsExec de Windows para escalar privilegios
Play, una variante de ransomware previamente identificada es evaluada por investigadores de Picus. Los investigadores han detectado que utiliza una táctica sencilla pero eficaz para reducir sospechas durante intrusiones: un binario de servicio personalizado llamado "PSexes...
Leer más
CVE-2026-34348: Vulnerabilidad de Windows vinculada a ataques Pass-the-Passkey.
Un nuevo conjunto de técnicas denominado “Pass‑the‑Passkey” descrito por SpecterOps demuestra cómo fallos sistémicos en la implementación de WebAuthn pueden socavar la seguridad de las passkeys aunque las claves privadas sigan protegidas en tokens hardware o enclaves de confianza...
Leer más
BOLETINES DESTACADOS
Microsoft ha publicado detalles sobre una vulnerabilidad de alta severidad en SharePoint Server que puede permitir la ejecución remota de código y comprometer entornos empresariales que usan implementaciones on‑premises. Registrada como CVE-2026-45659 y catalogad......
TeamPCP es un grupo presente desde 2025, el cual se especializa en infraestructura en la nube. Se enfoca en ejecutar ataques a cadena de suministro en varias etapas, adaptándose a los diferentes sistemas. El grupo ha conseguido afectar ecosistemas completos, así com......
BOLETINES RECIENTES